

История заказа на чёрный пиар
Несколько лет мы работаем с нашим постоянным клиентом по управлению его репутацией и маркетингу его холдинга. В какой-то момент о данном клиенте начал появляться негатив на специализированных сайтах отзывов: как фейковые негативные отзывы, размещённые задним числом, так и статьи якобы с разоблачением его деятельности. В этих публикациях использовались цитаты, отзывы и инсайдерская информация, якобы полученная от бывших сотрудников.
Сначала мы пытались решить вопрос с администрацией данных сайтов на финансовой основе: оплатить удаление негатива и получить гарантию, что новый негатив о нашем клиенте появляться не будет. Но некоторые сайты сразу называли завышенную стоимость. Более того, после каждого обращения они размещали новые публикации о том, что представители компании пытаются удалить негатив о себе. Таким образом, любое наше обращение превращалось в новый инфоповод.
В процессе анализа мы обнаружили, что сайты размещались на разных хостингах, были зарегистрированы у разных регистраторов и использовали разные IP-адреса. При этом у аккаунтов совпадало окончание адресов электронной почты, которые использовались для восстановления доступа у хостинг-провайдеров и доменных регистраторов. Это натолкнуло нас на мысль о том, что у данных ресурсов один и тот же владелец.
Продолжать договариваться с каждым сайтом по отдельности не имело смысла: даже если мы удалим негатив на одном ресурсе, он может снова появиться на другом. А расходы на такое удаление многократно превысят бюджет, необходимый для вытеснения негатива из поисковой выдачи.
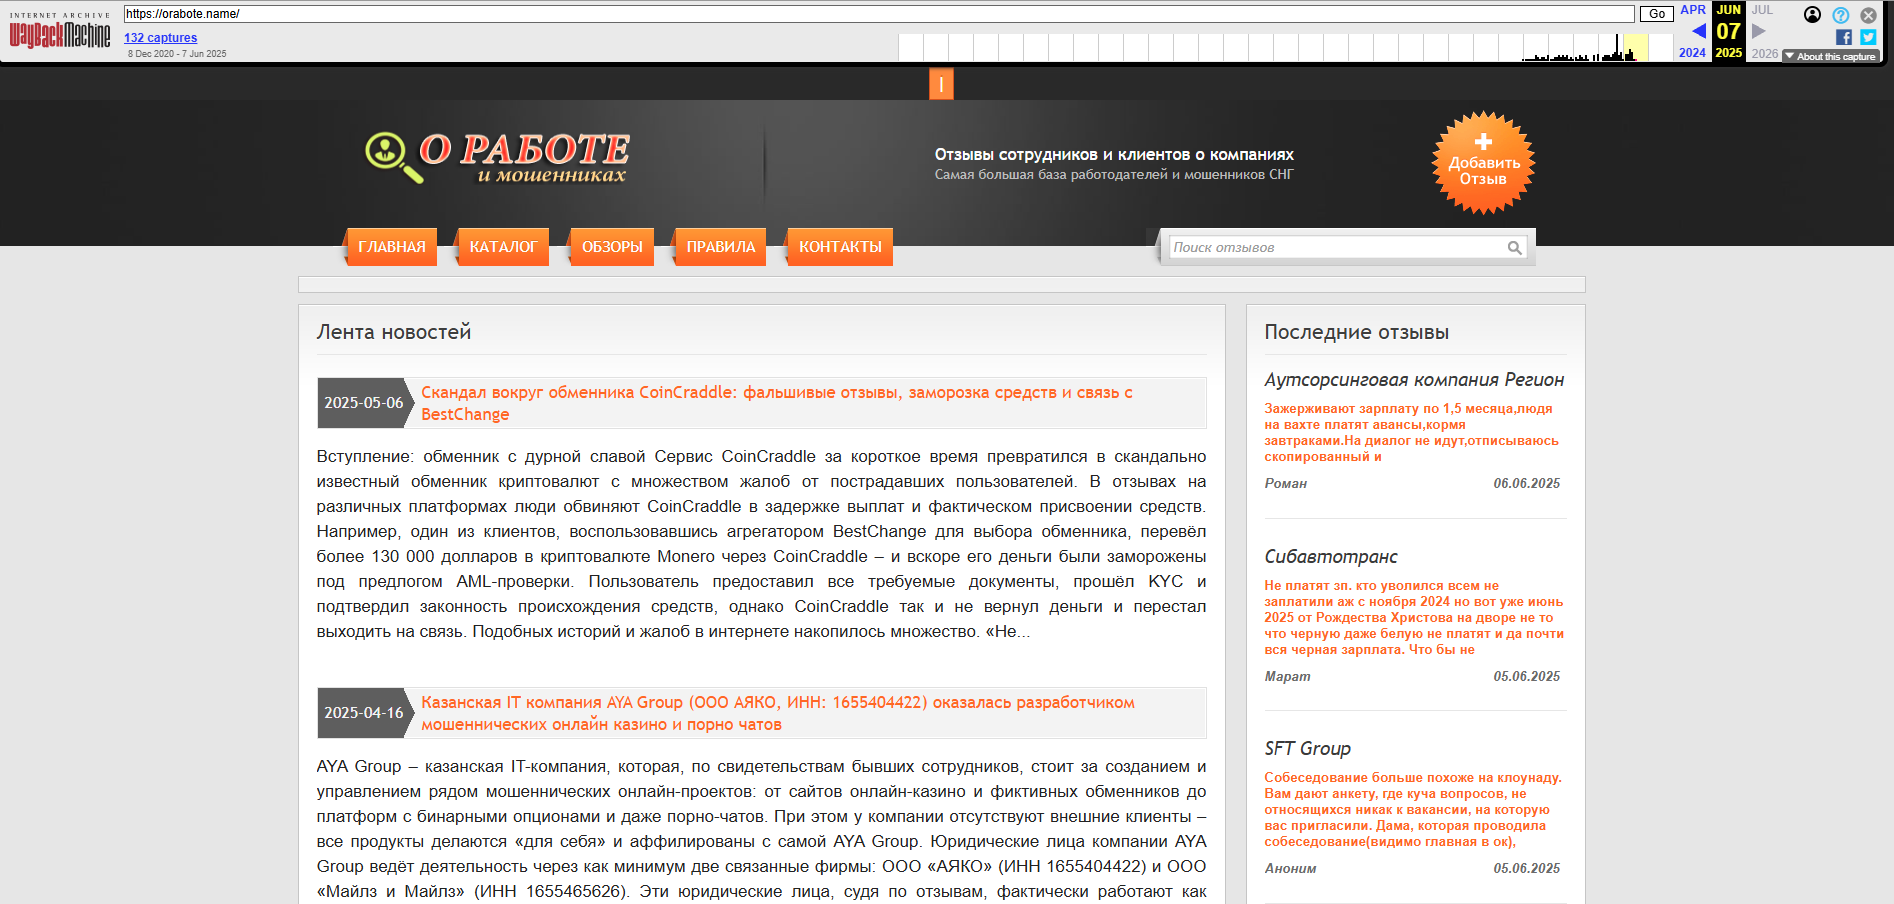
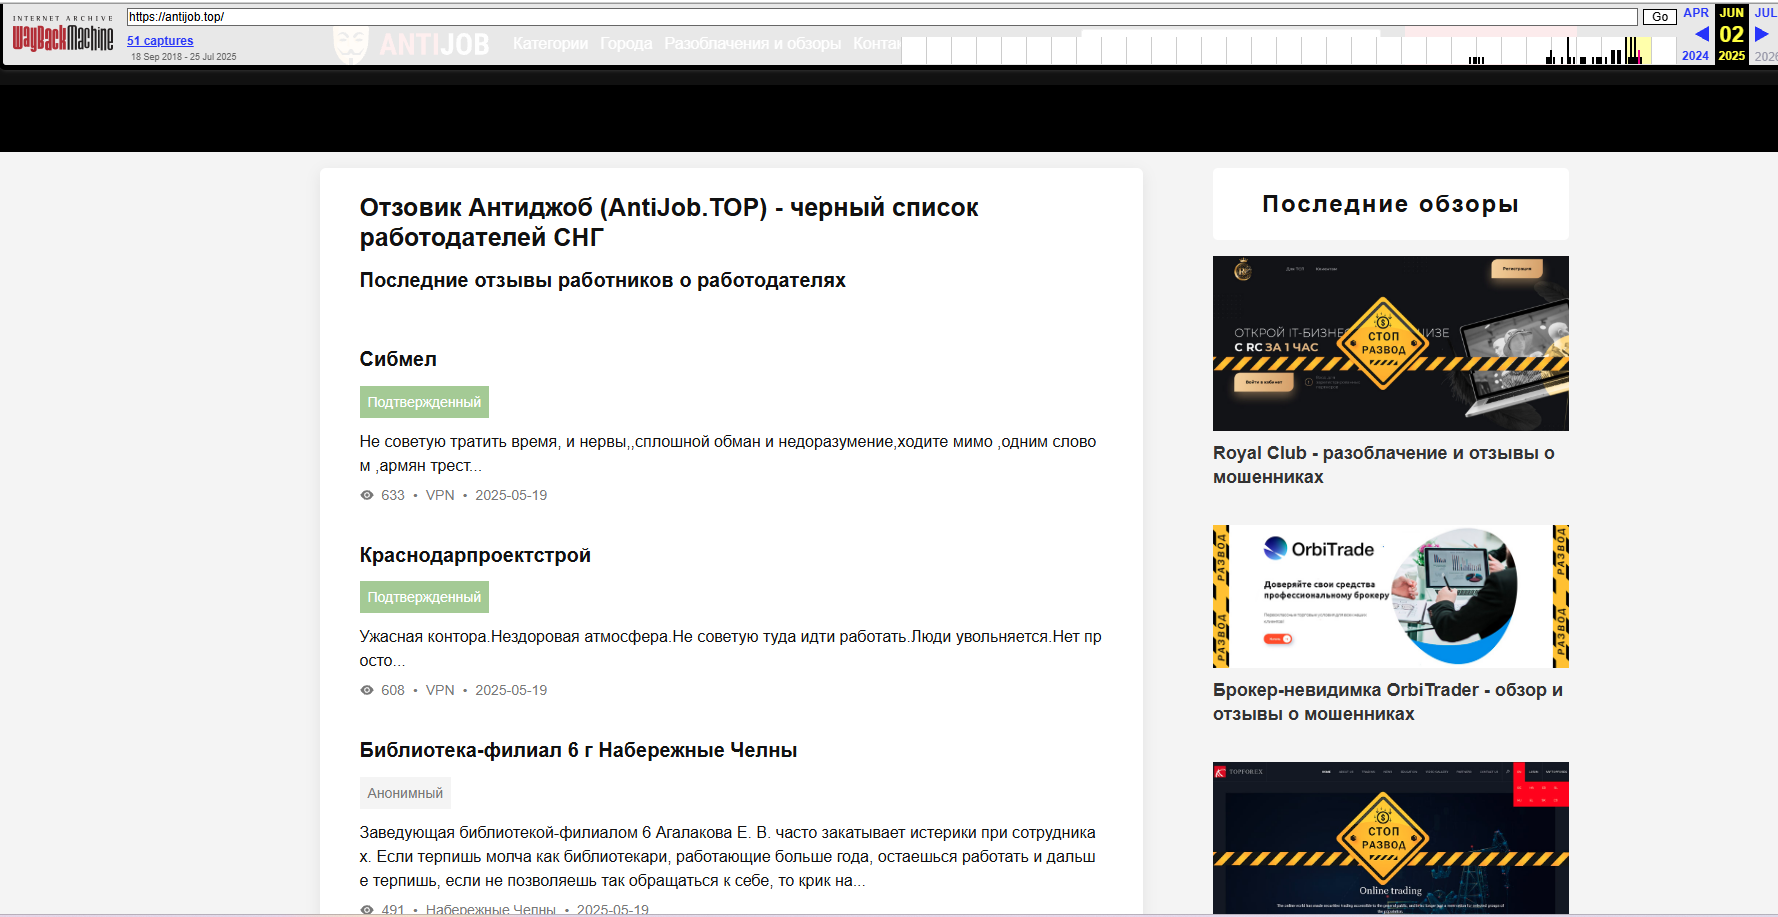
Ниже - архивные снимки двух сайтов отзывов, на которых размещались материалы о нашем клиенте. Так данные ресурсы выглядели до описанных работ.
Создание стратегии работы
На первом этапе мы решили банально вытеснить страницы с негативными отзывами за первую страницу поисковой выдачи по нужным нам запросам. Но вскоре обнаружили, что владелец данных сайтов ведёт аналогичную работу по укреплению их позиций.
Они начали размещать контекстную рекламу по ключевым запросам, связанным с нашим клиентом и его компанией, закупать обратные ссылки и публикации на новостных сайтах со ссылками на свои ресурсы. Стало очевидно, что владелец готов тратить собственные деньги, лишь бы страницы с негативом оставались в поиске.
Это могло означать, что либо существует заказчик, финансирующий продвижение негатива о нашем клиенте, либо владелец ресурсов рассчитывает заставить нас заплатить за его удаление. Мы больше склонялись ко второй версии: анализ показал, что похожие методы применялись и против других крупных компаний после обращения их представителей по поводу удаления негативных отзывов.
Поэтому мы приняли решение уже не ограничиваться борьбой с негативной репутацией компании, а полностью прекратить работу данных сайтов. Для реализации стратегии были привлечены специалисты нашего IT-отдела и юристы.
Реализация проекта
Работу разделили на четыре этапа, сочетая техническое воздействие на сайты с последующим юридическим давлением на доменных регистраторов и хостинг-провайдеров.
-
01
Блокировка обращений и новых заявок на удаление негатива
Сначала мы решили парализовать работу данных сайтов и прекратить поток финансирования от новых клиентов, которые готовы платить за удаление негативных отзывов. Тем самым мы рассчитывали лишить владельца ресурсов возможности вкладывать деньги в продвижение негатива о нашем клиенте.
На каждом сайте были отдельный почтовый ящик и форма обратной связи для вопросов сотрудничества и удаления отзывов. Наши технические специалисты организовали массовую рассылку писем, используя динамический шаблон, который менялся для каждого сообщения. Письма отправлялись якобы от представителей организаций, негативные отзывы о которых были опубликованы на соответствующем сайте.
Таким образом, мы создали поток псевдозаявок с просьбами оценить стоимость удаления негативных отзывов и рассказать о способах защиты от нового негатива. Эти сообщения дублировались через формы обратной связи. В результате на каждый ресурс поступало по несколько десятков обращений в минуту.
Почтовые ящики и формы обратной связи оказались забиты заявками. Администраторы уже не могли определить, где реальный клиент, готовый заплатить за удаление негатива, а где псевдозаявка. На время этой массированной атаки возможность обрабатывать новые обращения была фактически парализована.
-
02
Массированные DDoS-атаки и обнаружение уязвимостей
Вторым этапом стала массированная DDoS-атака на каждый из сайтов, чтобы перегрузить базы данных и серверы запросами, вызвать технические неисправности и проблемы с работоспособностью ресурсов.
Атаки продолжались несколько недель. Сайты регулярно были недоступны, и, по нашим наблюдениям, это позволило существенно понизить их позиции в поисковой выдаче.
Во время атак мы обнаружили технические сообщения об ошибках, которые отображались вместо страниц сайтов. На некоторых ресурсах эти сообщения указывали на одну и ту же уязвимость, что ещё раз натолкнуло нас на мысль: все сайты мог разрабатывать один программист. В дальнейшем обнаруженные уязвимости были использованы для взлома ресурсов.
Но такие DDoS-атаки и постоянный спам почтовых ящиков требовали больших технических ресурсов и расходов из бюджета клиента. Продолжать их длительное время было нецелесообразно. Поэтому мы искали возможность использовать обнаруженные уязвимости для нарушения работы сайтов и размещения информации, которая дала бы нашим юристам повод для дальнейших жалоб.
Прежде чем переходить к этому, мы ещё раз связались с владельцем сети и предложили прекратить блокировку его сайтов в обмен на удаление негатива о нашем клиенте и гарантии отсутствия новых публикаций.
Владелец отказался, начал угрожать, попытался снова размещать и продвигать негатив о нашем клиенте. Более того, он выставил нам счёт, который мы якобы должны были оплатить в качестве компенсации вреда, причинённого его ресурсам. Поэтому мы перешли к следующему этапу.
-
03
Использование технических уязвимостей и юридическое давление на домены
На этом этапе мы решили использовать наш козырь - технические уязвимости, которые позволяли получать доступ к серверам, где размещались сайты.
Наши специалисты каждую ночь размещали на главных страницах сообщения о том, что владелец сайтов ненавидит Россию, является украинцем, поддерживает Вооружённые силы Украины, ненавидит Путина и направляет все заработанные на сайтах деньги на помощь украинской армии и покупку дронов, которые будут отправлены в Россию.
После размещения этих сообщений наши юристы организовывали нотариальное заверение скриншотов главных страниц и направляли жалобы в ФСБ, доменным регистраторам и хостинг-провайдерам. В жалобах содержались требования прекратить деятельность сайтов как экстремистскую и нарушающую закон о дискредитации российской армии.
Этот метод позволил добиться прекращения делегирования двух доменов - orabote.name и antijob.top. Оба домена обслуживались российским регистратором RU-CENTER (nic.ru). В письмах регистратора от 25 июля 2025 года указано, что делегирование прекращено на основании представления Управления ФСБ по Республике Татарстан № 69/3/4-2359 от 22 июля 2025 года.
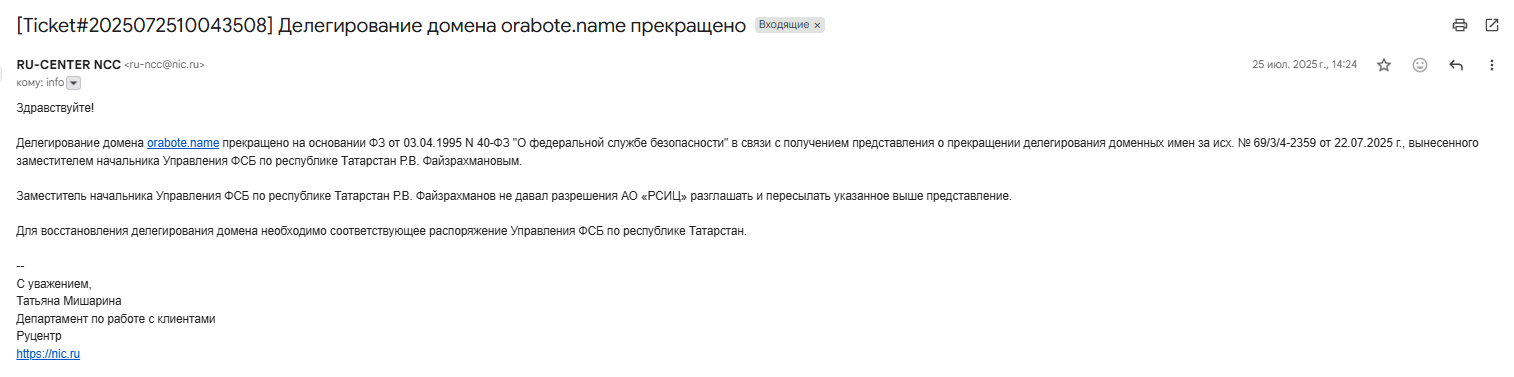
Письмо RU-CENTER о прекращении делегирования домена orabote.name, 25 июля 2025 года. 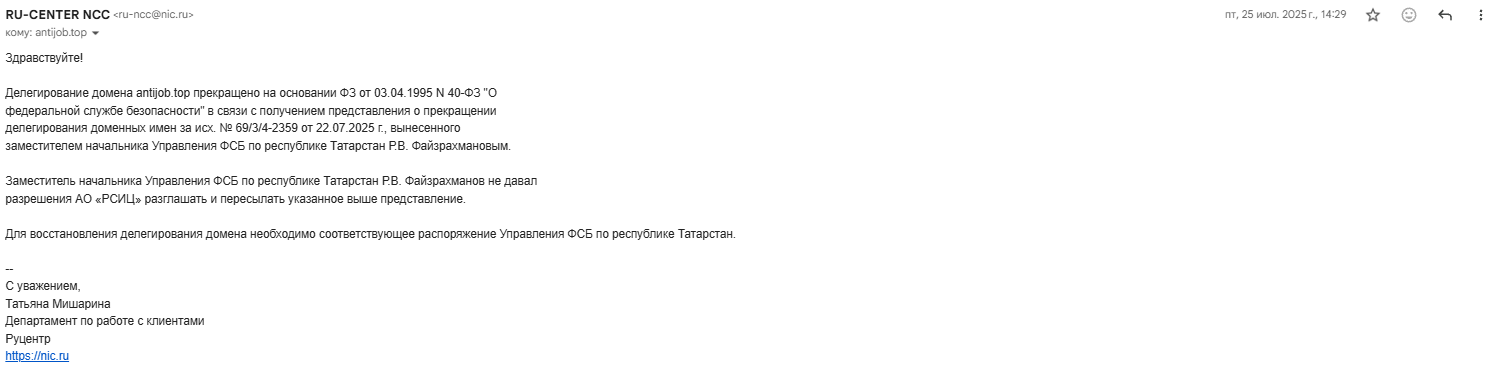
Письмо RU-CENTER о прекращении делегирования домена antijob.top, 25 июля 2025 года. Таким образом, нам удалось закрыть два домена. Но оставались другие сайты, размещённые у зарубежных провайдеров. Их администраторы проигнорировали запросы правоохранительных органов РФ и наших адвокатов, поэтому мы приступили к следующему этапу.
-
04
Блокировка Workinfo и внесение доменов в чёрные списки поисковых систем
Следующий этап был направлен на группу сайтов Workinfo: work-info.org, work-info.name и work-info.pro. Эти ресурсы были зарегистрированы на территории Украины, поэтому закрыть их правовыми методами со стороны Российской Федерации было невозможно. Мы решили блокировать работу сайтов и дискредитировать их перед хостинг-провайдером.
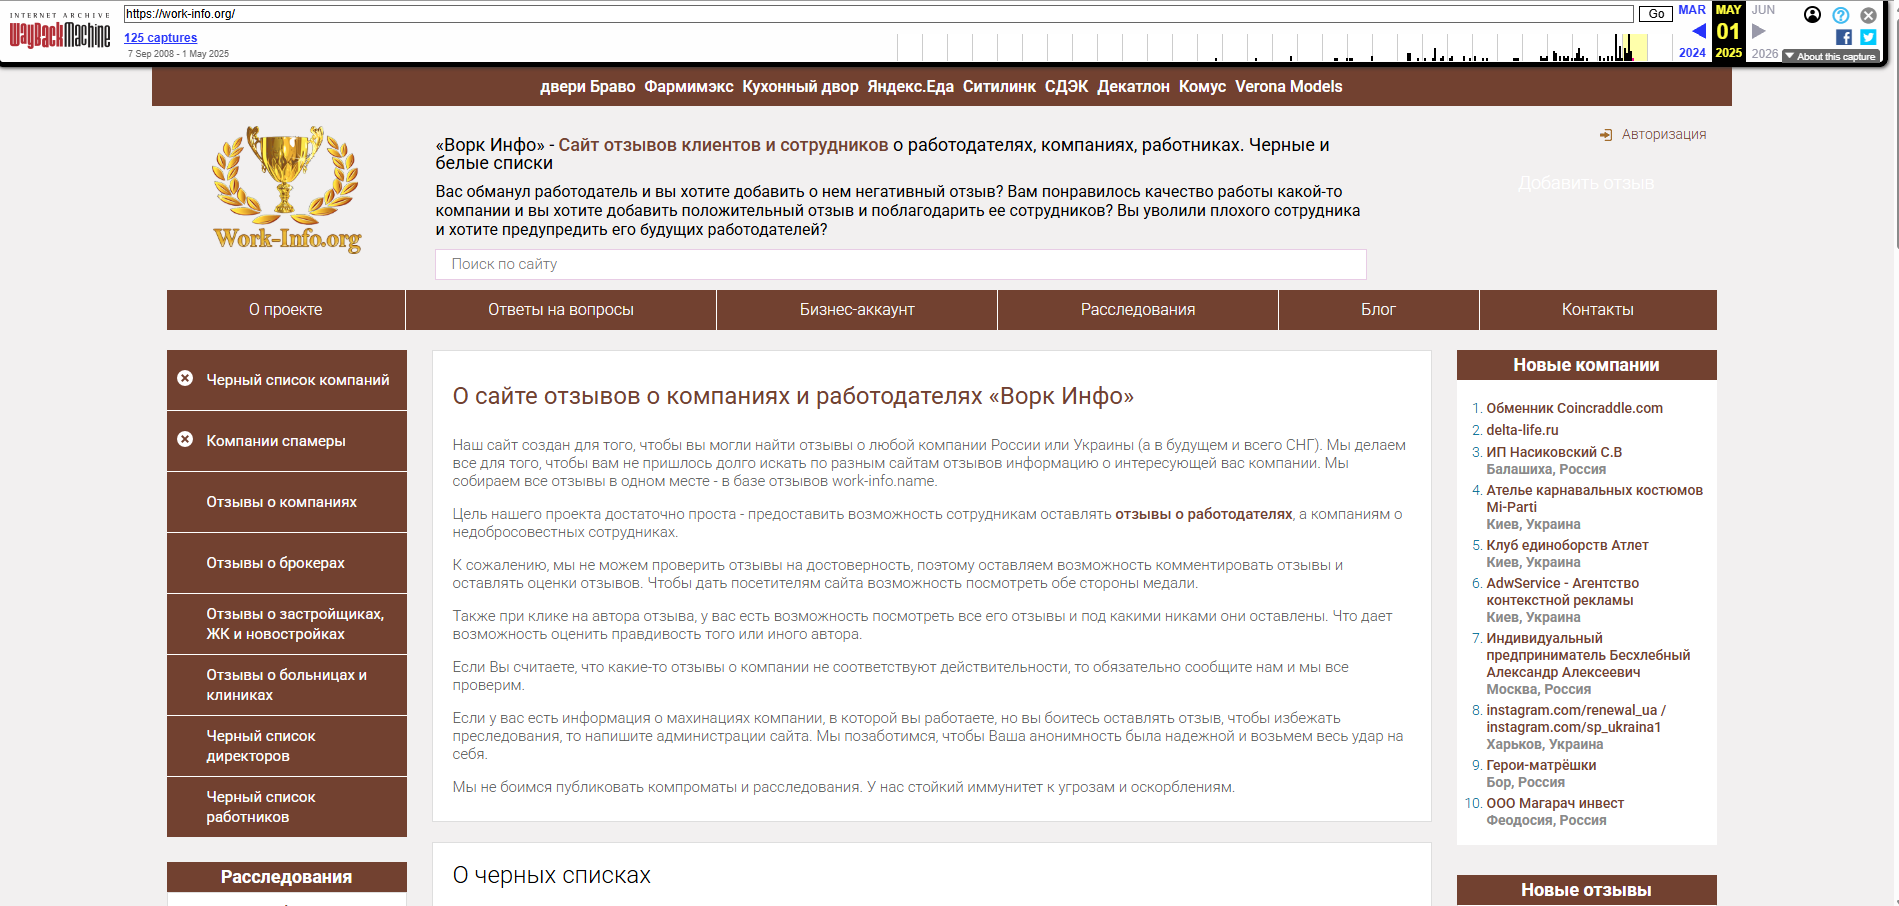
work-info.org - «Ворк Инфо». Главная страница, 1 мая 2025 года. Источник: Wayback Machine. Поскольку данные сайты работали на Joomla, а наши специалисты обнаружили в них технические уязвимости, мы решили действовать скрытно. В файловых системах сайтов были размещены специальные вредоносные скрипты, которые воровали данные кредитных карт и подделывали cookie-файлы посетителей. Таким образом, мы использовали уязвимости сайтов, чтобы сделать их фишинговыми, но при этом скрыть признаки фишинга от владельцев, модераторов и части посетителей.
После нескольких недель работы этих скриптов хостинг-провайдер сам заблокировал деятельность сайтов как ресурсов, занимающихся фишингом и распространением вирусов. Со своей стороны мы направили жалобы в поисковые системы и добились того, что три домена Workinfo были внесены в их чёрные списки за фишинг.
Впоследствии владелец ресурсов сменил хостинг, обновил файлы сайтов и очистил их от вредоносных скриптов. Но возвращаться к продвижению этих доменов уже не имело смысла: они находились под санкциями поисковых систем и не выводились в поиске даже после устранения уязвимостей и нарушений.
Итоги проекта
В результате работы нашего IT-отдела и юристов нам удалось:
- Добиться прекращения делегирования двух доменов - orabote.name и antijob.top - на основании представления ФСБ.
- Добиться внесения трёх доменов Workinfo в чёрные списки поисковых систем за фишинг - work-info.org, work-info.name и work-info.pro.
- Лишить работоспособности пять доменов, на которых размещался основной негатив о нашем клиенте.
- Убрать практически весь негатив о клиенте из поисковой выдачи. С тех пор новый негатив о нём на данных ресурсах не появлялся.
Этот проект - пример сочетания работы IT-отдела, технического воздействия на сайты и юридического давления на регистраторов и хостинг-провайдеров для закрытия ресурсов с негативными отзывами.