

Історія замовлення на чорний піар
Кілька років ми працюємо з нашим постійним клієнтом над управлінням його репутацією та маркетингом його холдингу. У якийсь момент про цього клієнта почав з’являтися негатив на спеціалізованих сайтах відгуків: як фейкові негативні відгуки, розміщені заднім числом, так і статті нібито з викриттям його діяльності. У цих публікаціях використовувалися цитати, відгуки та інсайдерська інформація, нібито отримана від колишніх співробітників.
Спочатку ми намагалися вирішити питання з адміністрацією цих сайтів на фінансовій основі: оплатити видалення негативу й отримати гарантію, що новий негатив про нашого клієнта не з’являтиметься. Але деякі сайти одразу називали завищену вартість. Ба більше, після кожного звернення вони розміщували нові публікації про те, що представники компанії намагаються видалити негатив про себе. Таким чином, будь-яке наше звернення перетворювалося на новий інформаційний привід.
У процесі аналізу ми виявили, що сайти розміщувалися на різних хостингах, були зареєстровані в різних реєстраторів і використовували різні IP-адреси. Водночас в облікових записів збігалося закінчення адрес електронної пошти, які використовувалися для відновлення доступу в хостинг-провайдерів і доменних реєстраторів. Це наштовхнуло нас на думку про те, що в цих ресурсів один і той самий власник.
Продовжувати домовлятися з кожним сайтом окремо не мало сенсу: навіть якщо ми видалимо негатив на одному ресурсі, він може знову з’явитися на іншому. А витрати на таке видалення багаторазово перевищать бюджет, необхідний для витіснення негативу з пошукової видачі.
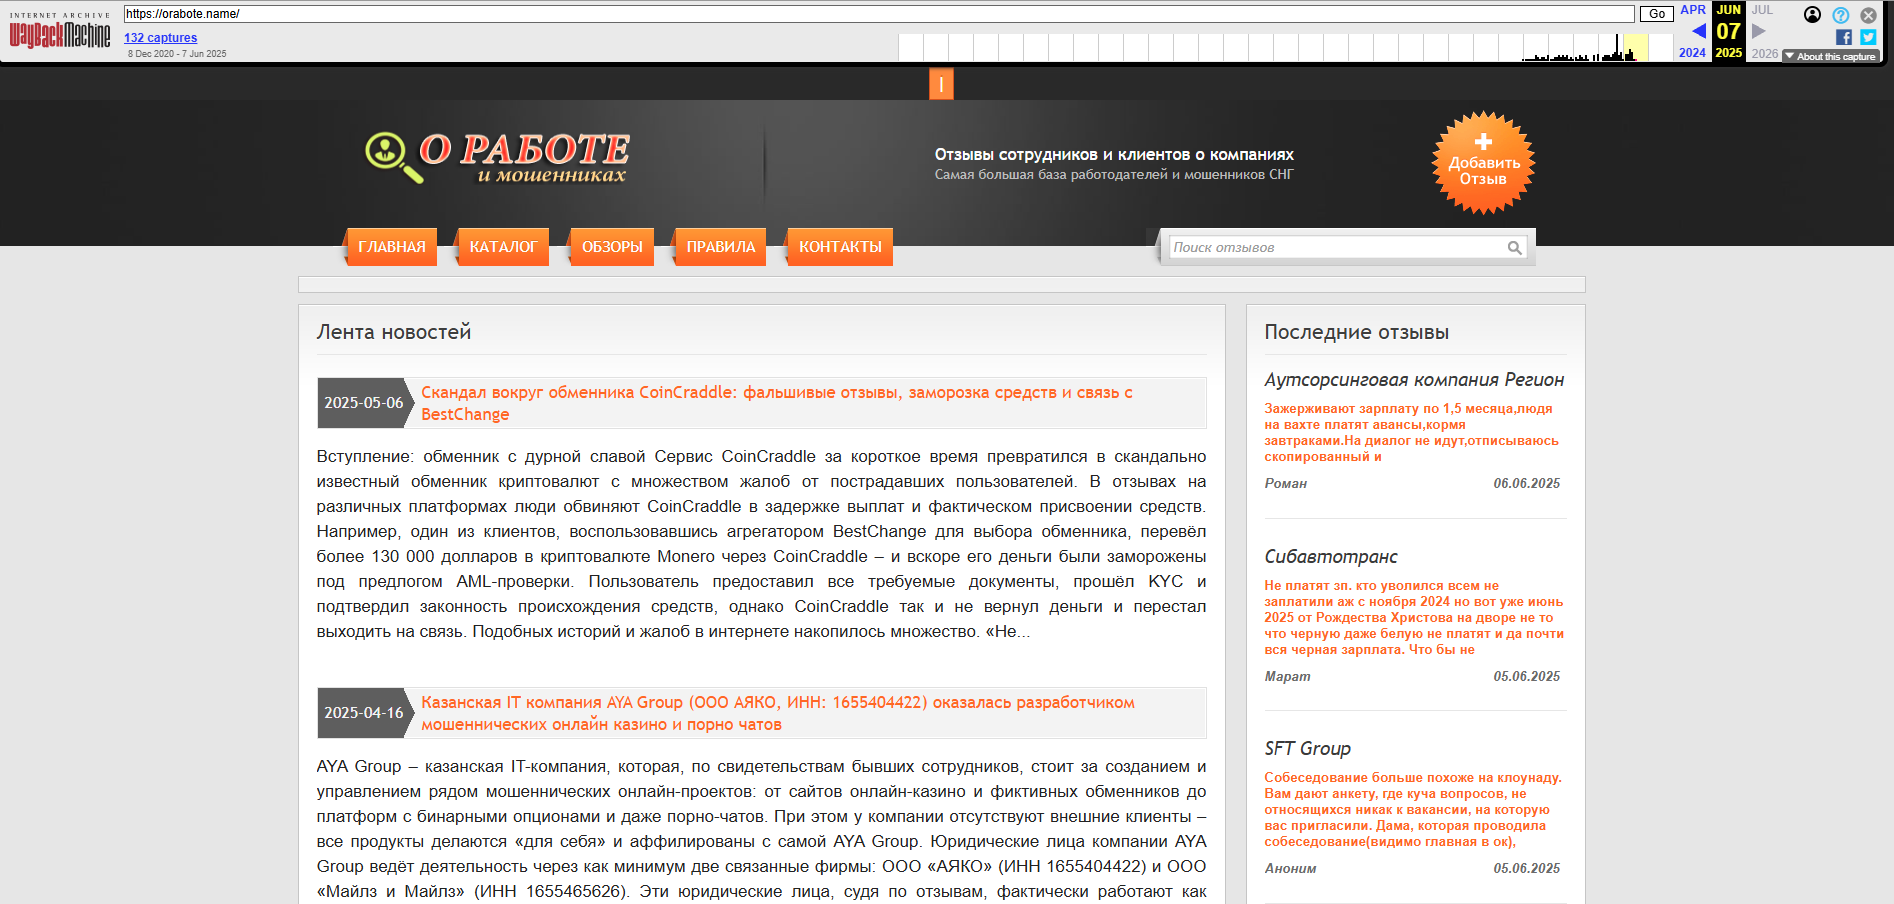
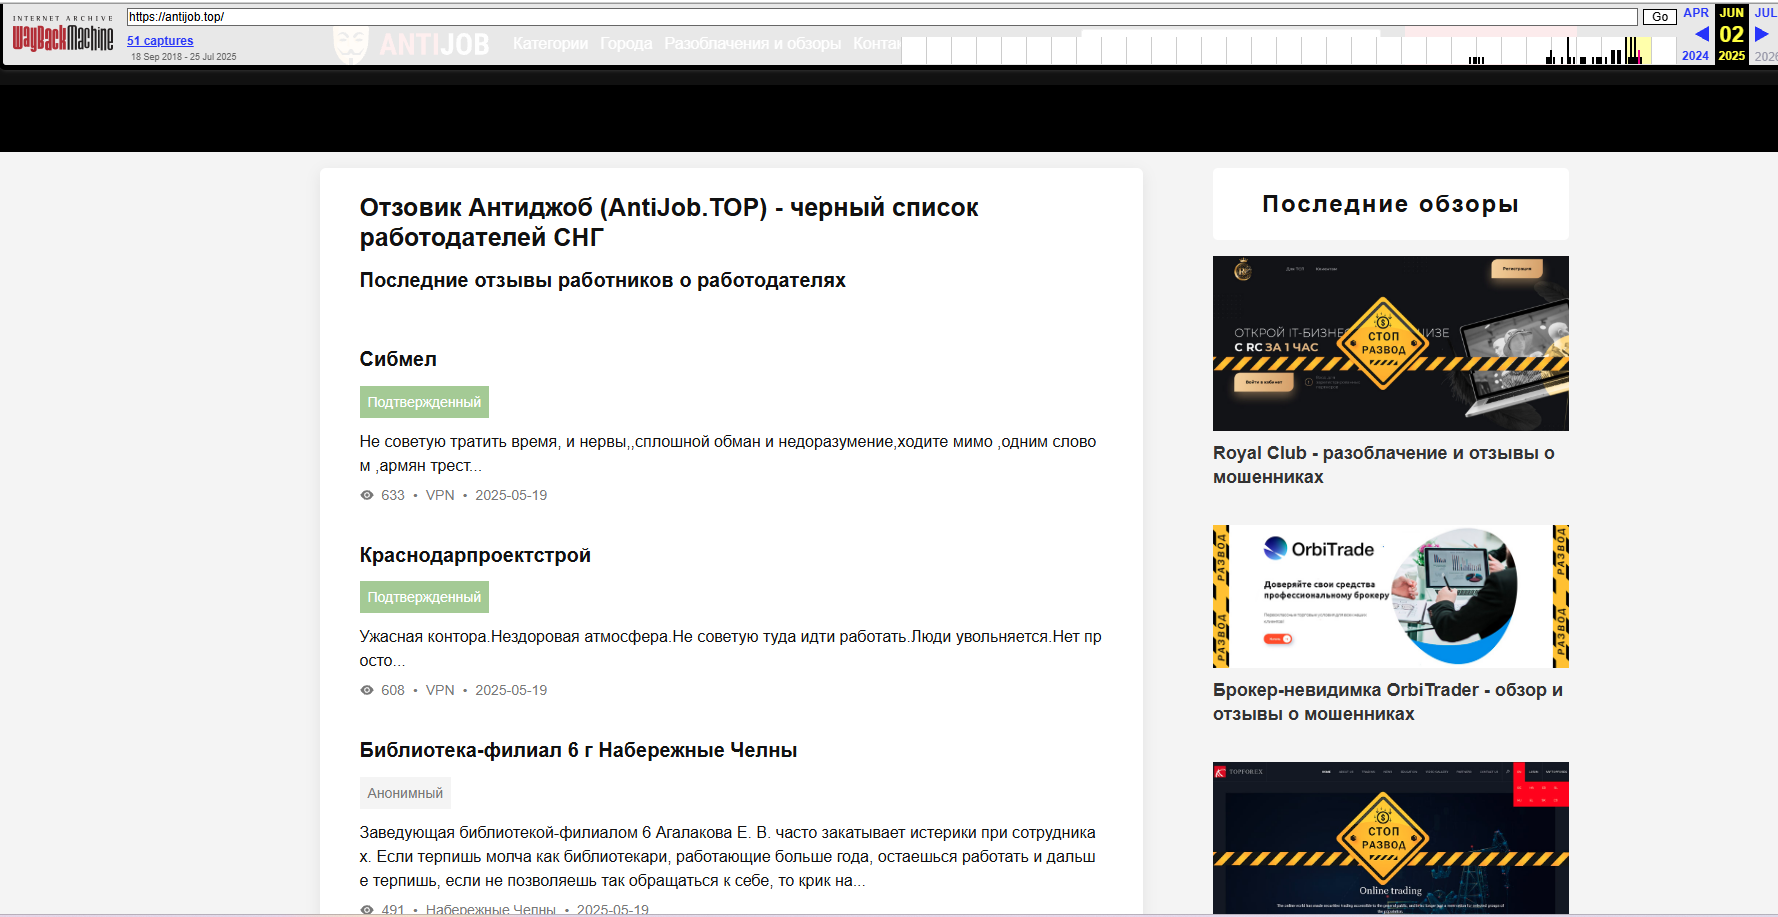
Нижче - архівні знімки двох сайтів відгуків, на яких розміщувалися матеріали про нашого клієнта. Так ці ресурси виглядали до описаних робіт.
Створення стратегії роботи
На першому етапі ми вирішили банально витіснити сторінки з негативними відгуками за першу сторінку пошукової видачі за потрібними нам запитами. Але невдовзі виявили, що власник цих сайтів веде аналогічну роботу зі зміцнення їхніх позицій.
Вони почали розміщувати контекстну рекламу за ключовими запитами, пов’язаними з нашим клієнтом і його компанією, закуповувати зворотні посилання та публікації на новинних сайтах із посиланнями на свої ресурси. Стало очевидно, що власник готовий витрачати власні гроші, аби лише сторінки з негативом залишалися в пошуку.
Це могло означати, що або існує замовник, який фінансує просування негативу про нашого клієнта, або власник ресурсів розраховує змусити нас заплатити за його видалення. Ми більше схилялися до другої версії: аналіз показав, що схожі методи застосовувалися й проти інших великих компаній після звернення їхніх представників щодо видалення негативних відгуків.
Тому ми ухвалили рішення вже не обмежуватися боротьбою з негативною репутацією компанії, а повністю припинити роботу цих сайтів. Для реалізації стратегії були залучені фахівці нашого IT-відділу та юристи.
Реалізація проєкту
Роботу розділили на чотири етапи, поєднуючи технічний вплив на сайти з подальшим юридичним тиском на доменних реєстраторів і хостинг-провайдерів.
-
01
Блокування звернень і нових заявок на видалення негативу
Спочатку ми вирішили паралізувати роботу цих сайтів і припинити потік фінансування від нових клієнтів, які готові платити за видалення негативних відгуків. Тим самим ми розраховували позбавити власника ресурсів можливості вкладати гроші в просування негативу про нашого клієнта.
На кожному сайті були окрема поштова скринька та форма зворотного зв’язку для питань співпраці й видалення відгуків. Наші технічні фахівці організували масове розсилання листів, використовуючи динамічний шаблон, який змінювався для кожного повідомлення. Листи надсилалися нібито від представників організацій, негативні відгуки про які були опубліковані на відповідному сайті.
Таким чином, ми створили потік псевдозаявок із проханнями оцінити вартість видалення негативних відгуків і розповісти про способи захисту від нового негативу. Ці повідомлення дублювалися через форми зворотного зв’язку. У результаті на кожен ресурс надходило по кілька десятків звернень за хвилину.
Поштові скриньки та форми зворотного зв’язку виявилися забитими заявками. Адміністратори вже не могли визначити, де реальний клієнт, готовий заплатити за видалення негативу, а де псевдозаявка. На час цієї масованої атаки можливість обробляти нові звернення була фактично паралізована.
-
02
Масовані DDoS-атаки та виявлення вразливостей
Другим етапом стала масована DDoS-атака на кожен із сайтів, щоб перевантажити бази даних і сервери запитами, викликати технічні несправності та проблеми з працездатністю ресурсів.
Атаки тривали кілька тижнів. Сайти регулярно були недоступні, і, за нашими спостереженнями, це дало змогу суттєво знизити їхні позиції в пошуковій видачі.
Під час атак ми виявили технічні повідомлення про помилки, які відображалися замість сторінок сайтів. На деяких ресурсах ці повідомлення вказували на одну й ту саму вразливість, що ще раз наштовхнуло нас на думку: усі сайти міг розробляти один програміст. Надалі виявлені вразливості були використані для злому ресурсів.
Але такі DDoS-атаки й постійний спам поштових скриньок вимагали великих технічних ресурсів і витрат із бюджету клієнта. Продовжувати їх тривалий час було недоцільно. Тому ми шукали можливість використати виявлені вразливості для порушення роботи сайтів і розміщення інформації, яка дала б нашим юристам привід для подальших скарг.
Перш ніж переходити до цього, ми ще раз зв’язалися з власником мережі та запропонували припинити блокування його сайтів в обмін на видалення негативу про нашого клієнта й гарантії відсутності нових публікацій.
Власник відмовився, почав погрожувати, спробував знову розміщувати та просувати негатив про нашого клієнта. Ба більше, він виставив нам рахунок, який ми нібито мали оплатити як компенсацію шкоди, завданої його ресурсам. Тому ми перейшли до наступного етапу.
-
03
Використання технічних вразливостей і юридичний тиск на домени
На цьому етапі ми вирішили використати наш козир - технічні вразливості, які давали змогу отримувати доступ до серверів, де розміщувалися сайти.
Наші фахівці щоночі розміщували на головних сторінках повідомлення про те, що власник сайтів ненавидить Росію, є українцем, підтримує Збройні сили України, ненавидить Путіна та спрямовує всі зароблені на сайтах гроші на допомогу українській армії й купівлю дронів, які будуть відправлені до Росії.
Після розміщення цих повідомлень наші юристи організовували нотаріальне засвідчення скриншотів головних сторінок і надсилали скарги до ФСБ, доменним реєстраторам і хостинг-провайдерам. У скаргах містилися вимоги припинити діяльність сайтів як екстремістську й таку, що порушує закон про дискредитацію російської армії.
Цей метод дав змогу домогтися припинення делегування двох доменів - orabote.name і antijob.top. Обидва домени обслуговувалися російським реєстратором RU-CENTER (nic.ru). У листах реєстратора від 25 липня 2025 року зазначено, що делегування припинено на підставі подання Управління ФСБ по Республіці Татарстан № 69/3/4-2359 від 22 липня 2025 року.
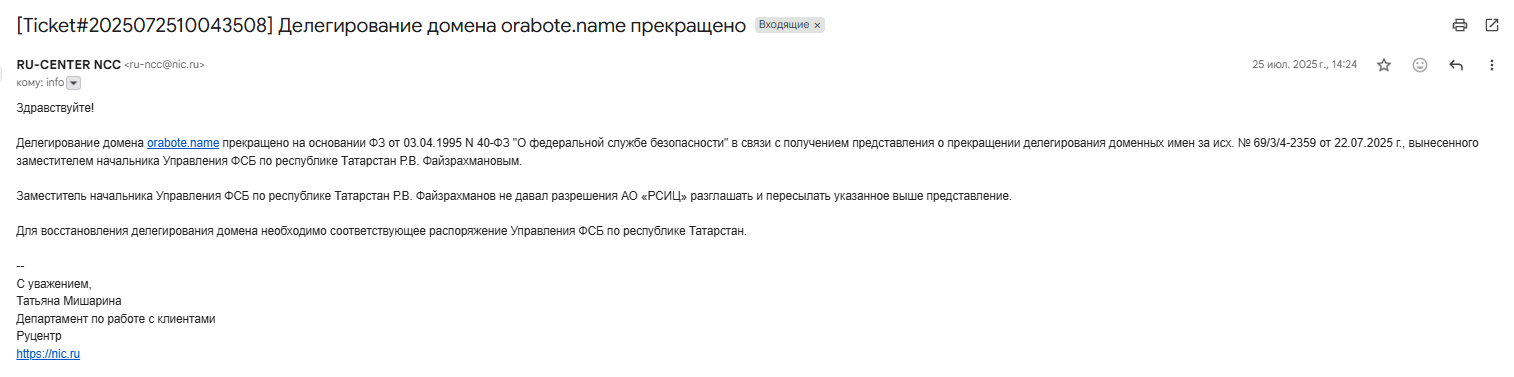
Лист RU-CENTER про припинення делегування домену orabote.name, 25 липня 2025 року. 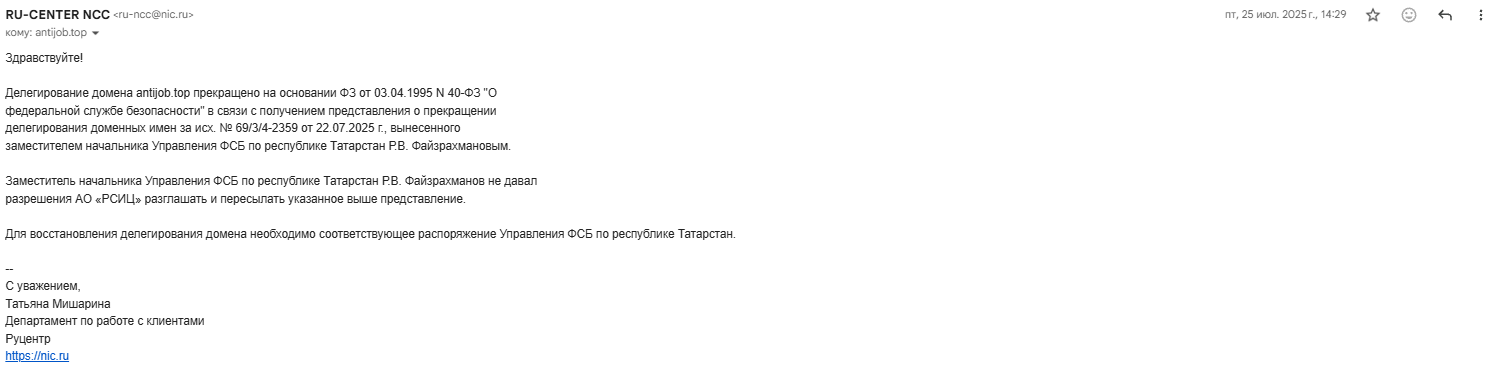
Лист RU-CENTER про припинення делегування домену antijob.top, 25 липня 2025 року. Таким чином, нам вдалося закрити два домени. Але залишалися інші сайти, розміщені в закордонних провайдерів. Їхні адміністратори проігнорували запити правоохоронних органів РФ і наших адвокатів, тому ми розпочали наступний етап.
-
04
Блокування Workinfo та внесення доменів до чорних списків пошукових систем
Наступний етап був спрямований на групу сайтів Workinfo: work-info.org, work-info.name і work-info.pro. Ці ресурси були зареєстровані на території України, тому закрити їх правовими методами з боку Російської Федерації було неможливо. Ми вирішили блокувати роботу сайтів і дискредитувати їх перед хостинг-провайдером.
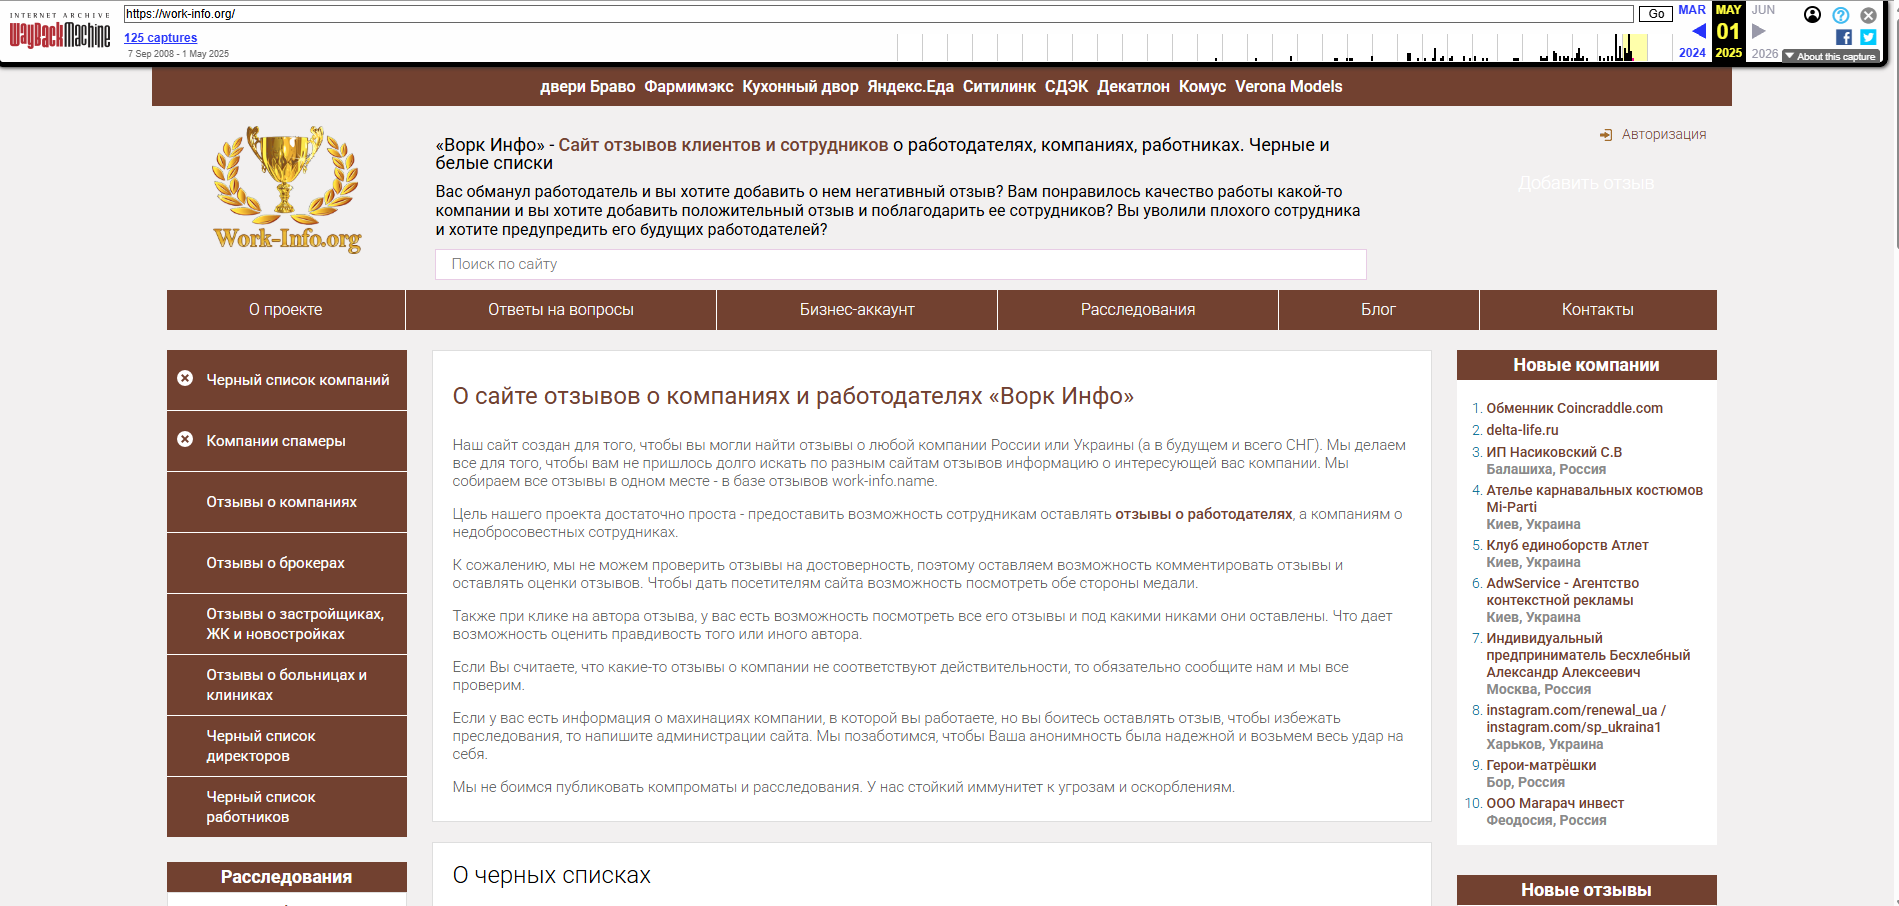
work-info.org - «Ворк Инфо». Головна сторінка, 1 травня 2025 року. Джерело: Wayback Machine. Оскільки ці сайти працювали на Joomla, а наші фахівці виявили в них технічні вразливості, ми вирішили діяти приховано. У файлових системах сайтів були розміщені спеціальні шкідливі скрипти, які викрадали дані кредитних карток і підробляли cookie-файли відвідувачів. Таким чином, ми використали вразливості сайтів, щоб зробити їх фішинговими, але водночас приховати ознаки фішингу від власників, модераторів і частини відвідувачів.
Після кількох тижнів роботи цих скриптів хостинг-провайдер сам заблокував діяльність сайтів як ресурсів, що займаються фішингом і поширенням вірусів. Зі свого боку ми надіслали скарги до пошукових систем і домоглися того, що три домени Workinfo були внесені до їхніх чорних списків за фішинг.
Згодом власник ресурсів змінив хостинг, оновив файли сайтів та очистив їх від шкідливих скриптів. Але повертатися до просування цих доменів уже не мало сенсу: вони перебували під санкціями пошукових систем і не виводилися в пошуку навіть після усунення вразливостей і порушень.
Підсумки проєкту
У результаті роботи нашого IT-відділу та юристів нам вдалося:
- Домогтися припинення делегування двох доменів - orabote.name і antijob.top - на підставі подання ФСБ.
- Домогтися внесення трьох доменів Workinfo до чорних списків пошукових систем за фішинг - work-info.org, work-info.name і work-info.pro.
- Позбавити працездатності п’ять доменів, на яких розміщувався основний негатив про нашого клієнта.
- Прибрати практично весь негатив про клієнта з пошукової видачі. Відтоді новий негатив про нього на цих ресурсах не з’являвся.
Цей проєкт - приклад поєднання роботи IT-відділу, технічного впливу на сайти та юридичного тиску на реєстраторів і хостинг-провайдерів для закриття ресурсів із негативними відгуками.